Statement of Applicability (SoA) ISO 27001
Statement of Applicability (SoA) ISO 27001 sebagai dokumen pengendalian keamanan informasi

Statement of Applicability (SoA) ISO 27001 Dalam penerapan ISO 27001, organisasi tidak hanya perlu memiliki kebijakan keamanan informasi, tetapi juga harus dapat menunjukkan kontrol keamanan yang diterapkan dan alasan pemilihannya. Salah satu dokumen penting yang… Continue reading
Persiapan Menghadapi Audit ISO 27001: Panduan Lengkap untuk Organisasi

persiapan audit ISO 27001 untuk sistem manajemen keamanan informasi

Persiapan Menghadapi Audit ISO 27001: Panduan Lengkap untuk Organisasi Setelah memahami dokumen yang diperlukan untuk sertifikasi ISO 27001, langkah berikutnya adalah mempersiapkan organisasi menghadapi Audit ISO 27001. Seperti yang telah dibahas dalam artikel MSI Consulting… Continue reading

Dokumen ISO 27001 untuk Persiapan Sertifikasi

Dokumen ISO 27001 yang diperlukan untuk persiapan sertifikasi sistem manajemen keamanan informasi

Dokumen ISO 27001 untuk Persiapan Sertifikasi Pendahuluan Dalam proses penerapan Sistem Manajemen Keamanan Informasi (SMKI), penyusunan dokumen ISO 27001 merupakan salah satu tahapan penting yang tidak boleh diabaikan. Dokumen-dokumen ini berfungsi sebagai bukti bahwa organisasi… Continue reading

Risk Assessment ISO 27001 untuk Keamanan Informasi

risk assessment ISO 27001 untuk mengidentifikasi dan mengelola risiko keamanan informasi

Risk Assessment ISO 27001 untuk Keamanan Informasi Pentingnya Risk Assessment ISO 27001 dalam Keamanan Informasi Saat ini, banyak perusahaan menyimpan data dan menjalankan aktivitas bisnis secara digital, mulai dari data pelanggan, dokumen perusahaan, hingga berbagai… Continue reading

Perlindungan Data Pribadi: Peran ISO 27001 dalam Keamanan Informasi

perlindungan data pribadi dalam penerapan ISO 27001 keamanan Informasi Perusahaan

Perlindungan Data Pribadi: Peran ISO 27001 dalam Keamanan Informasi Pendahuluan Perkembangan teknologi digital membuat perusahaan semakin bergantung pada data dalam menjalankan kegiatan bisnis. Data pelanggan, informasi internal, hingga berbagai dokumen perusahaan kini banyak disimpan dalam… Continue reading

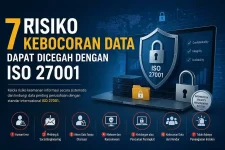
Risiko Kebocoran data dapat dicegah dengan ISO 27001

7 risiko kebocoran data perusahaan

Risiko Kebocoran Data Dapat Dicegah dengan ISO 27001 Pendahuluan Setelah memahami pentingnya implementasi ISO 27001 dalam membangun sistem manajemen keamanan informasi, perusahaan juga perlu memahami berbagai ancaman yang dapat terjadi apabila keamanan data tidak dikelola… Continue reading

Standar ISO dalam Aspek Keberlanjutan dan ESG

standar ISO dalam aspek keberlanjutan dan ESG untuk mendukung bisnis berkelanjutan

Standar ISO dalam Aspek Keberlanjutan dan ESG Pendahuluan Dalam beberapa tahun terakhir, konsep keberlanjutan dan Environmental, Social, and Governance (ESG) semakin menjadi perhatian utama dalam dunia bisnis. Perusahaan tidak lagi hanya berfokus pada keuntungan finansial,… Continue reading

Pelatihan Cara Pembuatan Kosmetik yang Baik (CPKB)

Pelatihan cara pembuatan kosmetik yang higienis dan sesuai standar

Cara Pembuatan Kosmetik yang Baik (CPKB) PENDAHULUAN Cara Pembuatan Kosmetik yang Baik (CPKB) oleh MSI Consulting. Dalam industri kosmetik yang terus berkembang, menjaga kualitas dan keamanan produk menjadi prioritas utama. Untuk itu, penerapan Cara Pembuatan Kosmetika… Continue reading

Perubahan ISO 9001 Versi 2026: Transformasi Sistem Manajemen Mutu di Era Digital

perubahan ISO 9001 versi 2026 dalam sistem manajemen mutu perusahaan

Perubahan ISO 9001 Versi 2026 Perkembangan ISO 9001 ISO 9001 adalah standar internasional untuk Sistem Manajemen Mutu (Quality Management System) yang diterbitkan oleh International Organization for Standardization. Sejak pertama kali diterbitkan, standar ini telah mengalami beberapa kali… Continue reading

Panduan Implementasi ISO 27001:2022 di Perusahaan

Implementasi ISO 27001:2022 di perusahaan untuk meningkatkan sistem manajemen keamanan informasi

Panduan Praktis Implementasi ISO 27001:2022 di Perusahaan ISO 27001:2022 merupakan standar internasional yang membantu perusahaan membangun Information Security Management System (ISMS) secara terstruktur, terukur, dan berkelanjutan. Tujuannya adalah melindungi aset informasi dari risiko seperti kebocoran… Continue reading